Wprowadzenie
Sterowniki Safety (Fail-Safe) to specjalne jednostki CPU oraz moduły wejść/wyjść, które oprócz standardowych funkcji automatyki realizują również zadania związane z bezpieczeństwem maszyn i procesów. Dzięki temu mogą jednocześnie sterować maszyną w trybie standardowym oraz monitorować jej bezpieczeństwo zgodnie z wymaganiami norm PN-EN ISO 13849-1 (PL) oraz IEC 61508 / IEC 62061 (SIL).
Przykładami zastosowań są:
- przyciski awaryjnego zatrzymania (E-Stop),
- kurtyny świetlne,
- rygle bezpieczeństwa,
- dwuręczne przyciski operatora,
- kontrola prędkości i położenia.

Rodzaje sterowników bezpieczeństwa
Pod hasłem sterownik bezpieczeństwa kryją się trzy klasy urządzeń. Wszystkie realizują funkcje bezpieczeństwa maszyny, ale różnią się skalą i sposobem programowania.
Przekaźnik bezpieczeństwa
Najprostsze rozwiązanie: jeden przekaźnik obsługuje jedną funkcję, np. zatrzymanie awaryjne albo kurtynę świetlną. Nie trzeba go programować, ale przy kilku funkcjach szafa szybko zapełnia się przekaźnikami i okablowaniem, więc znika oszczędność miejsca.
Kompaktowy, konfigurowalny sterownik bezpieczeństwa
To moduł podstawowy z bezpiecznymi wejściami i wyjściami, który można rozszerzyć o moduł rozszerzeń wejść/wyjść oraz moduły komunikacyjne z interfejsem sieci przemysłowej (np. PROFINET, PROFIBUS, EtherNet/IP, EtherCAT, Modbus TCP), przez które do PLC maszyny trafiają stany i informacje diagnostyczne. Urządzenie podstawowe zasilane jest napięciem 24 V DC i ma zwykle stopień ochrony IP20, więc montuje się je w szafie sterowniczej. Logikę tworzy się w oprogramowaniu producenta z gotowych, certyfikowanych bloków funkcji bezpieczeństwa: zatrzymanie awaryjne, kurtyna z mutingiem, drzwi z ryglem, przycisk dwuręczny. Przykładami takich rodzin są Pilz PNOZmulti, SICK Flexi Soft czy Wieland samos PRO. Kompaktowy sterownik sprawdza się przy pojedynczych maszynach, gdzie sterowanie standardowe realizuje osobny PLC.
Sterownik PLC bezpieczeństwa (F-CPU)
Sterownik plc bezpieczeństwa łączy program standardowy i program safety w jednym CPU, a bezpieczne wejścia i wyjścia mogą być rozproszone po całej linii dzięki komunikacji bezpiecznej (np. PROFIsafe). Tę klasę opisujemy szczegółowo poniżej na przykładzie SIMATIC.
| Przekaźnik bezpieczeństwa | Kompaktowy sterownik bezpieczeństwa | Sterownik PLC bezpieczeństwa | |
|---|---|---|---|
| Liczba funkcji | jedna | kilka do kilkudziesięciu | praktycznie bez ograniczeń |
| Tworzenie logiki | okablowanie | konfiguracja z gotowych bloków | program bezpieczeństwa (np. F-LAD, F-FBD) |
| Rozbudowa | kolejne przekaźniki | moduły rozszerzeń | moduły F-I/O lokalne i rozproszone |
| Komunikacja z PLC | styki pomocnicze | moduły komunikacyjne (gateway) | wspólny CPU i sieć bezpieczna |
| Typowe zastosowanie | mała maszyna, jedna funkcja | pojedyncza maszyna lub gniazdo | linie produkcyjne, rozbudowane instalacje |
Procesory fail-safe (SIMATIC S7-1200, S7-1500, ET200SP)
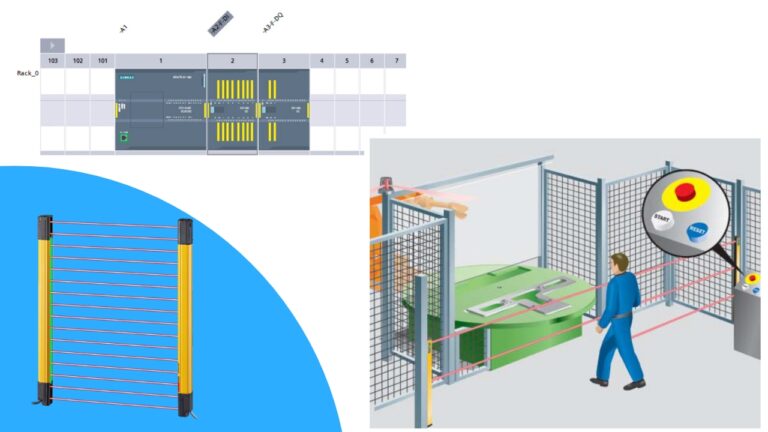
Rodzina SIMATIC oferuje sterowniki w wersjach standardowych oraz w wersjach z oznaczeniem F (Fail-Safe), np. CPU 1214FC, CPU 1516F-3 PN/DP czy CPU 1510SP F-1 PN.
Oprócz zwykłego programu sterującego, posiadają one dedykowany obszar Safety, w którym można tworzyć logikę bezpieczeństwa.

Dzięki temu w jednej jednostce CPU mamy:
- program standardowy (np. obsługa silnika, panelu HMI),
- program Safety (np. reakcja na awaryjne zatrzymanie).

Moduły wejść/wyjść Safety
Do procesorów fail-safe dołączane są specjalne moduły F-DI i F-DQ, które różnią się od standardowych tym, że:
- posiadają mechanizmy detekcji błędów (np. zwarcia, rozbieżności sygnałów),
- komunikują się w protokole PROFIsafe,
- zapewniają reakcję na błąd w postaci przejścia w stan bezpieczny („0” = brak napięcia).

Przykłady modułów:
- S7-1200 SM1226 F-DI/F-DQ - moduły bezpieczeństwa dla małych aplikacji,
- ET 200MP F-DI/F-DQ - moduły dla sterowników S7-1500,
- ET 200eco PN - moduły rozproszone do zastosowania w trudnych warunkach.
Bezpieczne wejścia i wyjścia - jakie występują
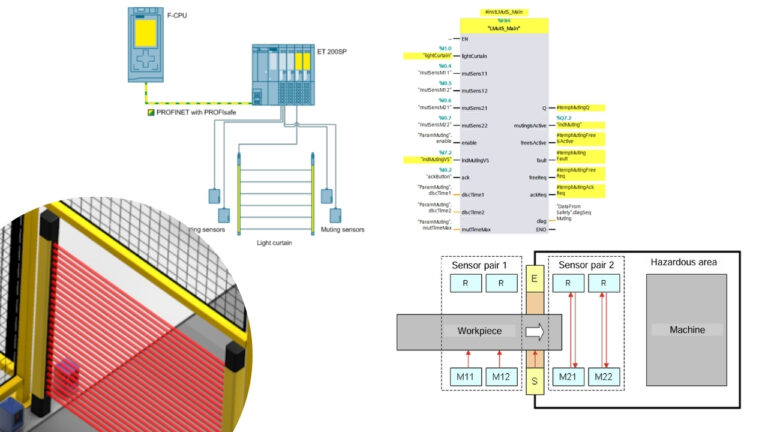
- Bezpieczne wejścia cyfrowe - podłączenie dwukanałowe urządzeń zabezpieczających: przycisków, wyłączników drzwiowych i czujników bezpieczeństwa, zasilanie z impulsami testowymi do wykrywania zwarć. Wyjścia OSSD, w które wyposażone są kurtyny świetlne bezpieczeństwa, podłącza się bezpośrednio, bo kurtyna sama testuje swoje wyjścia.
- Bezpieczne wyjścia tranzystorowe - przełączają stycznik, elektrozawór lub wejście STO napędu; moduł testuje je krótkimi impulsami.
- Wyjścia przekaźnikowe - bezpotencjałowe styki do obwodów o innym napięciu lub większym obciążeniu.
- Bezpieczne wejścia analogowe - np. monitorowanie ciśnienia lub temperatury w procesach wymagających określonego poziomu SIL.
Szczegóły podłączania znajdziesz w artykułach wejścia bezpieczne w sterownikach safety i wyjścia bezpieczne w sterownikach safety.
Różnice w zachowaniu CPU standardowych i fail-safe

Sterowniki Safety posiadają szereg dodatkowych mechanizmów:
🔒 Tryb bezpieczeństwa (Safety Mode):
- aktywuje funkcje wykrywania i reakcji na błędy,
- program Safety nie może być modyfikowany w trybie aktywnym,
- testowanie online tylko w trybie dezaktywowanym.
📡 Ramka PROFIsafe:
- zawiera dane procesowe oraz statusowe,
- numer monitorujący (keep-alive),
- podpis CRC weryfikujący integralność danych.
⚡ Reakcja na błędy (Fault Reaction):
- wymuszenie stanu bezpiecznego („0” - brak napięcia),
- dotyczy wejść i wyjść cyfrowych,
- wywoływana m.in. przez błędy sprzętowe, komunikacyjne czy rozbieżności sygnałów.

Przykładowa aplikacja
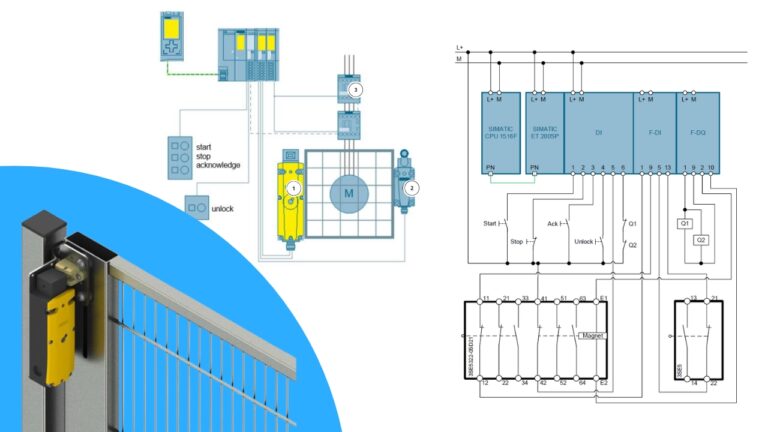
Na poniższym schemacie pokazano aplikację z CPU 1516F oraz stacją rozproszoną ET 200SP Failsafe.

Układ zawiera:
- przyciski Start/Stop,
- przycisk Emergency Stop,
- obwód potwierdzenia (ACK),
- moduły F-DI i F-DQ sterujące napędami.
Zasada działania:
- Wciśnięcie E-Stop powoduje, że program bezpieczeństwa (np. blok ESTOP1) natychmiast wyłącza wyjścia bezpieczeństwa.
- Napędy zatrzymują się, a maszyna pozostaje w stanie bezpiecznym. Pasywacja modułów F-I/O następuje dopiero przy wykryciu błędu (np. rozbieżności sygnałów lub zwarcia), a nie przy zwykłym wciśnięciu E-Stop.
- Aby ponownie uruchomić maszynę, konieczne jest potwierdzenie ACK i restart.
Jak wybrać sterownik bezpieczeństwa
- Liczba funkcji bezpieczeństwa oraz bezpiecznych wejść i wyjść - z zapasem i możliwością rozszerzenia o kolejne moduły.
- Wymagany poziom bezpieczeństwa - sterownik musi być certyfikowany co najmniej do poziomu PL lub SIL wynikającego z oceny ryzyka (typowo do PL e / SIL 3, z certyfikatem jednostki takiej jak TÜV).
- Komunikacja - jak sterownik wymieni dane z PLC maszyny: PROFINET z PROFIsafe, EtherNet/IP z CIP Safety albo EtherCAT z FSoE.
- Integracja z programem standardowym - jeden sterownik plc z funkcjami safety upraszcza diagnostykę, osobny kompaktowy sterownik bywa prostszy przy modernizacji istniejącej maszyny.
- Oprogramowanie i dokumentacja - funkcje bezpieczeństwa trzeba zwalidować i udokumentować, a przy konserwacji i modyfikacjach kontrolować sumę kontrolną programu safety.
- Warunki pracy - napięcie zasilania (najczęściej 24 V DC), sposób montażu i rodzaj złącza (zaciski śrubowe lub sprężynowe).
Sterownik bezpieczeństwa nie zastąpi oceny ryzyka. Najpierw określasz wymagany poziom PL lub SIL dla każdej funkcji, a dopiero potem dobierasz sprzęt, okablowanie i program. Jak to wygląda dla przycisku grzybkowego, pokazujemy w artykule zatrzymanie awaryjne E-Stop w układach safety.
Podsumowanie
Sterowniki Safety (Fail-Safe) to niezbędny element nowoczesnych układów automatyki. Dzięki integracji programu standardowego i bezpieczeństwa w jednym CPU:
- obniżamy koszty inwestycji,
- redukujemy ilość sprzętu (brak dodatkowych przekaźników bezpieczeństwa),
- spełniamy wymagania norm PL i SIL,
- zapewniamy szybką reakcję na błędy oraz prostszą diagnostykę.
Dzięki bogatej ofercie CPU i modułów failsafe, rozwiązania SIMATIC S7-1200, S7-1500 oraz ET 200 mogą być stosowane zarówno w małych, jak i rozproszonych instalacjach przemysłowych.
FAQ - sterownik bezpieczeństwa
Czym różni się sterownik bezpieczeństwa od przekaźnika bezpieczeństwa?
Przekaźnik bezpieczeństwa realizuje jedną funkcję i jest okablowany na sztywno. Sterownik bezpieczeństwa obsługuje wiele funkcji naraz, a ich logikę zmienia się w oprogramowaniu, bez przeróbek w szafie.
Czy zwykły sterownik PLC może realizować funkcje bezpieczeństwa?
Nie. Standardowy PLC nie ma certyfikowanej diagnostyki wejść, wyjść i komunikacji. Funkcje bezpieczeństwa realizuje się w certyfikowanym sterowniku bezpieczeństwa lub w przekaźnikach bezpieczeństwa, a zwykły PLC może jedynie odczytywać ich stan.
Jak programuje się sterownik bezpieczeństwa Siemens?
W TIA Portal z pakietem STEP 7 Safety. Program bezpieczeństwa tworzy się w językach F-LAD lub F-FBD z certyfikowanych instrukcji, np. ESTOP1, a następnie kompiluje i ładuje razem z programem standardowym.